O Kubernetes, também chamado de K8s, é uma das principais opções para orquestração de contêineres graças à sua escalabilidade, flexibilidade e robustez. Para desenvolvedores e administradores de sistemas, dominar o Kubernetes pode facilitar a implantação, o escalonamento e o gerenciamento de aplicações em contêineres.
Neste artigo, você vai conhecer os conceitos básicos do Kubernetes, seus principais recursos, vantagens e desvantagens. Também vamos mostrar como configurar um ambiente Kubernetes, implantar sua primeira aplicação e solucionar problemas comuns.
Ao final deste tutorial, você poderá aproveitar todos os recursos do Kubernetes para gerenciar contêineres com eficiência.
O que é Kubernetes?
O Kubernetes é uma plataforma de código aberto para orquestração de contêineres. Ele oferece uma estrutura eficiente para implantar, escalar e gerenciar aplicações, garantindo que funcionem de maneira estável em um cluster de máquinas.
A arquitetura do Kubernetes oferece uma interface padronizada para desenvolvedores e administradores de sistemas. Com isso, as equipes podem se concentrar no desenvolvimento das aplicações sem precisar lidar com a complexidade da infraestrutura por trás delas.
Essa ferramenta de TI ajuda a manter as aplicações em contêineres funcionando de maneira confiável. Para isso, gerencia as implantações e o escalonamento, além de abstrair as configurações de hardware e rede.
Como funciona o Kubernetes?
O Kubernetes funciona por meio de um plano de controle e de componentes essenciais, cada um com uma função específica no gerenciamento de aplicações em contêineres nos diferentes clusters.
Nós
Os nós são as máquinas que formam a base de um cluster Kubernetes. Eles podem ser nós principais (master nodes) ou nós de trabalho (worker nodes), ambos essenciais para a execução de vários contêineres. Os nós podem ser máquinas físicas ou servidores virtuais privados.
Pods
Os pods são as menores unidades que podem ser implantadas no Kubernetes e formam a base das aplicações. Cada pod pode conter um ou mais contêineres, que o Kubernetes programa para execução conjunta no mesmo nó, otimizando a comunicação e o balanceamento de carga.
Services
Os Services permitem que as aplicações sejam acessadas pela rede e gerenciam o balanceamento de carga. Eles oferecem uma maneira padronizada de acessar serviços em contêineres, simplificando a conectividade de rede.
Servidor de API
O servidor de API é a interface de comunicação do plano de controle do Kubernetes. Ele processa solicitações internas e externas para gerenciar diferentes aspectos do cluster.
ReplicaSets
Os ReplicaSets mantêm uma quantidade definida de pods idênticos para garantir alta disponibilidade e confiabilidade. Se um pod falhar, o ReplicaSet cria automaticamente outro para substituí-lo.
Controladores de Ingress
Os controladores de Ingress controlam o tráfego de entrada no cluster Kubernetes. Eles gerenciam o acesso aos serviços dentro do cluster e facilitam as conexões externas.
Juntos, esses componentes permitem que o Kubernetes gerencie com eficiência as cargas de trabalho em contêineres e a complexidade dos sistemas distribuídos.
Principais recursos do Kubernetes
O Kubernetes oferece diversos recursos para atender às necessidades das aplicações modernas em contêineres:
Escalonamento
O Kubernetes ajusta dinamicamente a quantidade de contêineres em execução conforme a demanda, otimizando o uso dos recursos. Essa flexibilidade ajuda a reduzir custos sem comprometer a experiência do usuário.
Balanceamento de carga
O balanceamento de carga é um recurso essencial do Kubernetes. Ele distribui o tráfego de entrada entre vários pods, garantindo alta disponibilidade e bom desempenho, além de evitar a sobrecarga de um único pod.
Autorrecuperação
Os mecanismos de autorrecuperação do Kubernetes ajudam a minimizar o tempo de inatividade. Se um contêiner ou pod falhar, o Kubernetes age automaticamente para restaurar seu funcionamento, mantendo a aplicação disponível e garantindo a continuidade do serviço.
Descoberta de serviços e metadados
O Kubernetes simplifica a descoberta de serviços, facilitando a comunicação entre os diferentes componentes de uma aplicação. Os metadados também contribuem para essas interações, tornando menos complexo o gerenciamento de sistemas distribuídos.
Atualizações graduais e reversões
O Kubernetes oferece suporte a atualizações graduais, que ajudam a manter os serviços disponíveis durante o processo. Se uma atualização causar problemas, é possível reverter rapidamente para uma versão estável anterior.
Gerenciamento de recursos
O Kubernetes permite controlar com precisão os recursos utilizados pelos pods. Você pode definir solicitações e limites de recursos para garantir um uso eficiente de CPU e memória.
ConfigMaps, Secrets e variáveis de ambiente
O Kubernetes utiliza ConfigMaps e Secrets para gerenciar configurações com segurança. Esses recursos ajudam a armazenar e gerenciar informações confidenciais, como chaves de API e senhas, protegendo-as contra acessos não autorizados.
Vantagens e desvantagens do Kubernetes
Antes de escolher o Kubernetes para gerenciar seus contêineres, é importante conhecer seus pontos fortes e suas limitações.
Vantagens do Kubernetes
O Kubernetes oferece diversas vantagens que fazem dele uma das principais opções para gerenciar aplicações em contêineres. Confira os benefícios:
Escalabilidade
- Escalonamento sem complicações. O Kubernetes pode aumentar automaticamente a quantidade de contêineres em execução conforme a demanda cresce, sem necessidade de intervenção manual.
- Sem tempo de inatividade. Durante as implantações, o Kubernetes utiliza um balanceador de carga para distribuir o tráfego entre os contêineres existentes e os novos, garantindo a continuidade do serviço.
Alta disponibilidade
- Failover automático. Se um contêiner ou nó apresentar falhas, o Kubernetes redireciona automaticamente o tráfego para contêineres ou nós que estejam funcionando, minimizando o tempo de inatividade.
- Balanceamento de carga. O balanceamento de carga integrado distribui o tráfego de entrada entre vários pods, melhorando o desempenho e garantindo a disponibilidade do serviço.
Flexibilidade e extensibilidade
- Recursos e operadores personalizados. O Kubernetes permite criar recursos e operadores personalizados para ampliar suas funcionalidades e atender melhor às necessidades específicas do negócio.
- Soluções especializadas. Por ser uma plataforma de código aberto e contar com uma comunidade ativa, o Kubernetes possui um amplo ecossistema de extensões e ferramentas. Isso permite aprimorar continuamente seu ambiente com diferentes recursos adicionais, desde soluções de monitoramento até ferramentas de acesso externo.
Desvantagens do Kubernetes
Apesar de seus diversos recursos, o Kubernetes também apresenta algumas desvantagens que merecem atenção:
Complexidade
A curva de aprendizado acentuada pode ser um obstáculo, principalmente para quem está começando. Para aproveitar todos os recursos do Kubernetes, é necessário desenvolver conhecimentos específicos sobre o gerenciamento de clusters.
Alto consumo de recursos
O Kubernetes exige uma quantidade considerável de recursos do servidor, incluindo CPU, memória e armazenamento. Para aplicações menores ou organizações com recursos limitados, essa demanda pode gerar mais sobrecarga do que benefícios.
Ausência de soluções nativas de armazenamento
O Kubernetes não inclui soluções de armazenamento integradas, o que pode dificultar o uso de aplicações que precisam armazenar dados persistentes ou confidenciais. Por isso, é necessário integrar soluções externas, como armazenamento conectado à rede (NAS), redes de área de armazenamento (SAN) ou serviços em nuvem.
Como configurar o Kubernetes
Configurar corretamente o Kubernetes é essencial para gerenciar contêineres com eficiência. O ambiente de hospedagem tem um papel importante nesse processo. Os planos de VPS da Hostinger oferecem os recursos e a estabilidade necessários para executar um cluster Kubernetes.
Importante: as etapas a seguir devem ser executadas em todos os nós que serão utilizados para implantar suas aplicações.
1. Escolha um método de implantação
- Ambiente local. Ideal para aprendizado, testes e desenvolvimento, permite executar o Kubernetes no próprio computador com ferramentas como Minikube e Kind (Kubernetes in Docker). É uma opção rápida e prática para quem trabalha sozinho ou em equipes pequenas, embora possa exigir mais recursos do que outros métodos.
- Kubernetes auto-hospedado. Consiste em configurar e gerenciar seu próprio cluster Kubernetes do zero. Essa abordagem oferece mais controle e flexibilidade, mas exige tempo e conhecimento técnico. Por isso, é indicada para organizações maiores, com infraestruturas complexas ou requisitos específicos de conformidade.
- Serviços gerenciados do Kubernetes. Para a maioria das aplicações em produção e projetos de maior escala, vale considerar serviços gerenciados como Amazon EKS, Google Kubernetes Engine (GKE) ou Azure Kubernetes Service (AKS). Essas soluções oferecem facilidade de uso, escalabilidade e confiabilidade, reduzindo a necessidade de administração da infraestrutura.
Como escolher o ambiente ideal
- Se você está começando e quer aprender ou desenvolver aplicações sem complicações, o ambiente local é a opção mais indicada.
- Se dispõe do tempo e do conhecimento técnico necessários para configurar e manter um cluster, o Kubernetes auto-hospedado oferece controle total e permite personalizar o ambiente.
- Para a maioria dos ambientes de produção, os serviços gerenciados são a melhor escolha, pois oferecem escalabilidade e confiabilidade com menos trabalho administrativo.
2. Configure o ambiente
Vamos mostrar como configurar um ambiente Kubernetes em um VPS da Hostinger com o sistema operacional Ubuntu 24.04 de 64 bits. Siga estas etapas:
- Acesse seu VPS usando um cliente SSH, como o PuTTY. Depois de estabelecer a conexão, execute o comando abaixo para garantir que o sistema esteja atualizado:
sudo apt-get update && sudo apt-get upgrade- O Kubernetes depende de um ambiente de execução de contêineres, como o Docker. Para instalar o Docker no VPS, execute:
sudo apt install docker.io- Habilite o Docker para iniciar como um serviço do sistema e execute-o usando estes comandos do Linux:
sudo systemctl enable docker
sudo systemctl start docker
- Desative a memória swap em todos os nós para melhorar o desempenho do Kubernetes:
sudo swapoff -a
sudo sed -i '/ swap / s/^(.*)$/#1/g' /etc/fstab
- Use o comando tee para carregar os módulos do kernel necessários ao funcionamento do Kubernetes:
sudo tee /etc/modules-load.d/containerd.conf <<EOF
overlay
br_netfilter
EOF
sudo modprobe overlay
sudo modprobe br_netfilter
- Adicione os parâmetros do kernel necessários para configurar a rede do Kubernetes:
sudo tee /etc/sysctl.d/kubernetes.conf <<EOF
net.bridge.bridge-nf-call-ip6tables = 1
net.bridge.bridge-nf-call-iptables = 1
net.ipv4.ip_forward = 1
EOF
- Aplique as alterações recarregando as configurações do sistema:
sudo sysctl --system3. Instale o ambiente de execução containerd
Depois de configurar o ambiente, instale o containerd, um ambiente de execução responsável por gerenciar o ciclo de vida dos contêineres e suas dependências nos nós do cluster.
Siga estas etapas:
- Execute o comando abaixo para instalar os pacotes necessários ao containerd:
sudo apt-get install apt-transport-https ca-certificates curl software-properties-common- Use o curl para adicionar o repositório do Docker ao sistema:
curl -fsSL https://download.docker.com/linux/ubuntu/gpg | sudo gpg --dearmour -o /etc/apt/trusted.gpg.d/docker.gpg
sudo add-apt-repository "deb [arch=amd64] https://download.docker.com/linux/ubuntu $(lsb_release -cs) stable"
- Atualize a lista de pacotes do sistema e instale o containerd:
sudo apt update sudo apt install containerd.io- Configure o containerd para utilizar o systemd como gerenciador de cgroup:
containerd config default | sudo tee /etc/containerd/config.toml >/dev/null
sudo sed -i 's/SystemdCgroup = false/SystemdCgroup = true/'/etc/containerd/config.toml
- Reinicie o serviço containerd para aplicar as alterações e habilite sua inicialização automática:
sudo systemctl restart containerdsudo systemctl enable containerd
4. Instale o Kubernetes
Com o ambiente preparado, você já pode instalar os componentes essenciais do Kubernetes no servidor. Siga estas etapas:
- Baixe a chave pública de assinatura dos repositórios de pacotes do Kubernetes:
curl -fsSL https://pkgs.k8s.io/core:/stable:/v1.30/deb/Release.key | sudo gpg --dearmor -o /etc/apt/keyrings/kubernetes-apt-keyring.gpg
- Execute o comando abaixo para adicionar o repositório apt correspondente ao Kubernetes:
echo 'deb [signed-by=/etc/apt/keyrings/kubernetes-apt-keyring.gpg] https://pkgs.k8s.io/core:/stable:/v1.30/deb/ /' | sudo tee /etc/apt/sources.list.d/kubernetes.list
- Atualize a lista de pacotes e instale os componentes do Kubernetes:
sudo apt-get updatesudo apt-get install kubelet kubeadm kubectl
- Fixe as versões desses componentes para impedir atualizações automáticas:
sudo apt-mark hold kubelet kubeadm kubectl- Opcionalmente, habilite o serviço kubelet e inicie-o imediatamente com o seguinte comando:
sudo systemctl enable --now kubeletAgora que o Kubernetes está instalado em todos os nós, vamos mostrar como implantar aplicações usando essa ferramenta de orquestração.
Como implantar aplicações no Kubernetes
Com todos os componentes instalados e configurados, chegou a hora de implantar sua primeira aplicação no cluster. Preste atenção aos nós em que cada etapa deve ser executada.
1. Inicie um cluster Kubernetes (nó principal)
O primeiro passo é criar um cluster Kubernetes, configurando o nó principal como plano de controle. Assim, ele poderá gerenciar os nós de trabalho e coordenar a implantação dos contêineres em todo o sistema.
- Inicie o cluster com o seguinte comando kubeadm:
sudo kubeadm init- Se a inicialização ocorrer corretamente, você verá uma saída semelhante a esta:
[init] Using Kubernetes version: v1.30.0
[preflight] Running pre-flight checks
[preflight] Pulling images required for setting up a Kubernetes cluster
...
Your Kubernetes control-plane has initialized successfully!
- Anote o endereço IP e o token exibidos na linha do comando kubeadm join. Você precisará dessas informações para adicionar os nós de trabalho ao cluster:
kubeadm join 22.222.222.84:6443 --token i6krb8.8rfdmq9haf6yrxwg
--discovery-token-ca-cert-hash sha256:bb9160d7d05a51b82338fd3ff788fea86440c4f5f04da6c9571f1e5a7c1848e3- Se encontrar problemas durante a inicialização, o comando abaixo permite ignorar os erros das verificações preliminares:
sudo kubeadm init --ignore-preflight-errors=all- Depois que o cluster for iniciado, crie um diretório para armazenar sua configuração e defina as permissões adequadas:
mkdir -p $HOME/.kube
sudo cp -i /etc/kubernetes/admin.conf $HOME/.kube/config
sudo chown $(id -u):$(id -g) $HOME/.kube/config
- Use o seguinte comando kubectl para verificar o status do cluster e dos nós:
kubectl get nodes
- O resultado esperado será semelhante a este:
NAME    STATUS     ROLES          AGE   VERSION
master  NotReady   control-plane  176m  v1.30.0
2. Adicione nós ao cluster (nós de trabalho)
Agora, acesse o servidor que será adicionado como nó de trabalho. Antes de continuar, confirme que todas as etapas preparatórias da seção Como configurar o Kubernetes foram concluídas nesse servidor.
Com o nó preparado, siga estas etapas:
- Execute o comando kubeadm join usando o endereço IP e o token anotados anteriormente:
kubeadm join 22.222.222.84:6443 --token i6krb8.8rfdmq9haf6yrxwg
--discovery-token-ca-cert-hash sha256:bb9160d7d05a51b82338fd3ff788fea86440c4f5f04da6c9571f1e5a7c1848e3
- Repita o procedimento em cada servidor que deseja adicionar como nó de trabalho ao cluster.
- Depois de adicionar todos os nós, volte ao nó principal para verificar o status de cada um. Execute o comando kubectl:
kubectl get nodes
- A saída poderá ser semelhante a esta:
NAME          STATUS   ROLES           AGE     VERSION
master        Ready    control-plane   176m    v1.30.0
worker-node1  Ready    worker          5m      v1.30.0
3. Instale uma rede de pods do Kubernetes (nó principal)
A rede de pods permite a comunicação entre diferentes nós de um cluster. Existem vários plugins para essa finalidade, como Flannel e Calico.
Siga estas etapas para instalar uma dessas opções:
- Se escolher o Flannel, execute o seguinte comando:
kubectl apply -f https://github.com/flannel-io/flannel/releases/latest/download/kube-flannel.yml
- Se preferir o Calico, utilize este comando:
kubectl apply -f https://raw.githubusercontent.com/projectcalico/calico/v3.25.0/manifests/calico.yaml
- Depois de instalar a rede de pods, verifique se não existem taints desnecessários impedindo o agendamento de pods nos nós do plano de controle:
kubectl taint nodes --all node-role.kubernetes.io/control-plane-:NoSchedule-
4. Verifique e implante a aplicação (nó principal)
Agora vamos implantar sua aplicação, empacotada em uma imagem Docker, usando o Kubernetes.
Siga estas etapas:
- Verifique se o cluster e todos os pods do sistema estão funcionando:
kubectl get pods -n kube-system- Você deverá encontrar uma saída semelhante a esta:
NAME                                READY   STATUS              RESTARTS   AGE
coredns-7db6d8ff4d-4cwxd              0/1     ContainerCreating   0          3h32m
coredns-7db6d8ff4d-77l6f              0/1     ContainerCreating   0          3h32m
etcd-master                        1/1     Running             0          3h32m
kube-apiserver-master              1/1     Running             0          3h32m
kube-controller-manager-master     1/1     Running             0          3h32m
kube-proxy-lfhsh                      1/1     Running             0          3h32m
kube-scheduler-master              1/1     Running             0          3h32m
- Implante sua aplicação usando a imagem Docker no cluster. Substitua your_kubernetes_app pelo nome da sua aplicação e your_docker_image pela imagem Docker correspondente:
kubectl run your_kubernetes_app --image=your_docker_image
- Para confirmar que a aplicação foi implantada corretamente, execute:
kubectl get pods- O resultado esperado será semelhante a este:
NAME                  READY   STATUS    RESTARTS   AGE
your_kubernetes_app   1/1     Running   0          6m
Parabéns! Você acabou de implantar sua primeira aplicação em um cluster Kubernetes. Agora está mais perto de conseguir escalar e gerenciar seu projeto em diferentes ambientes.
Boas práticas do Kubernetes
Seguir as boas práticas recomendadas pela comunidade do Kubernetes é essencial para aproveitar todos os recursos da plataforma.
Otimize o gerenciamento de recursos
Gerenciar os recursos com eficiência ajuda a melhorar o desempenho e a estabilidade das aplicações. Ao definir solicitações e limites de recursos para objetos como pods, você cria um ambiente mais estável para executar aplicações em contêineres.
Os limites de recursos restringem o consumo de CPU e memória, evitando que uma única aplicação utilize recursos em excesso. Já as solicitações de recursos garantem que os contêineres tenham acesso à quantidade mínima necessária para funcionar.
Encontrar o equilíbrio entre solicitações e limites é fundamental para obter o melhor desempenho sem desperdiçar recursos.
Configure verificações de integridade e autorrecuperação
Um dos princípios fundamentais do Kubernetes é manter as aplicações no estado desejado por meio de verificações automáticas de integridade e mecanismos de autorrecuperação.
As verificações de prontidão (readiness probes) ajudam a controlar o tráfego de entrada, verificando se os contêineres estão preparados para receber solicitações. Dessa forma, evitam que o tráfego seja direcionado a contêineres que ainda não estão prontos, melhorando a experiência do usuário e a eficiência do sistema.
Já as verificações de integridade (liveness probes) monitoram continuamente o funcionamento dos contêineres. Se uma dessas verificações falhar, o Kubernetes reinicia automaticamente o contêiner com problema, ajudando a manter a aplicação no estado desejado sem necessidade de intervenção manual.
Proteja as configurações e os Secrets
Os ConfigMaps armazenam dados de configuração, enquanto os Secrets são usados para guardar informações confidenciais, como chaves de API e senhas. No entanto, os Secrets não são criptografados em repouso por padrão. Para protegê-los contra acessos não autorizados, é necessário configurar a criptografia e controlar as permissões de acesso.
Também recomendamos adotar as seguintes boas práticas de segurança:
- Limite o acesso à API. Restrinja o acesso à API a endereços IP confiáveis para aumentar a segurança.
- Ative o RBAC. Utilize o controle de acesso baseado em funções (Role-Based Access Control, ou RBAC) para limitar as permissões no cluster de acordo com as funções dos usuários. Assim, cada pessoa terá acesso apenas aos recursos necessários para suas atividades.
- Mantenha os componentes atualizados. Atualize regularmente todos os componentes do cluster Kubernetes para se proteger contra possíveis vulnerabilidades de segurança.
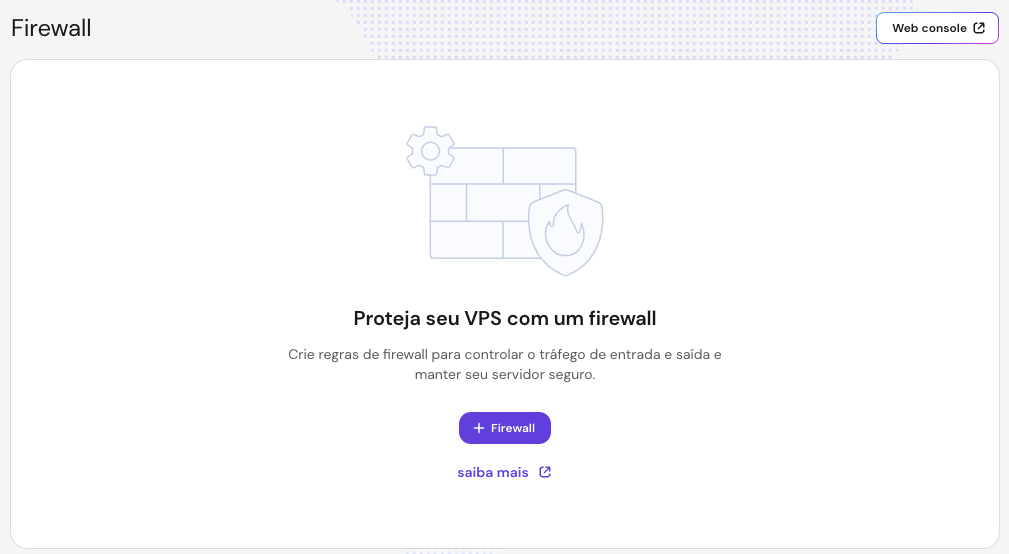
A Hostinger também oferece recursos avançados para proteger seu VPS, incluindo uma solução de firewall baseada na nuvem que ajuda a proteger o servidor virtual contra possíveis ameaças da internet.
Além disso, nosso Detector de Malware monitora o VPS de forma proativa, identificando, gerenciando e removendo arquivos comprometidos ou maliciosos para ajudar a manter o servidor protegido.
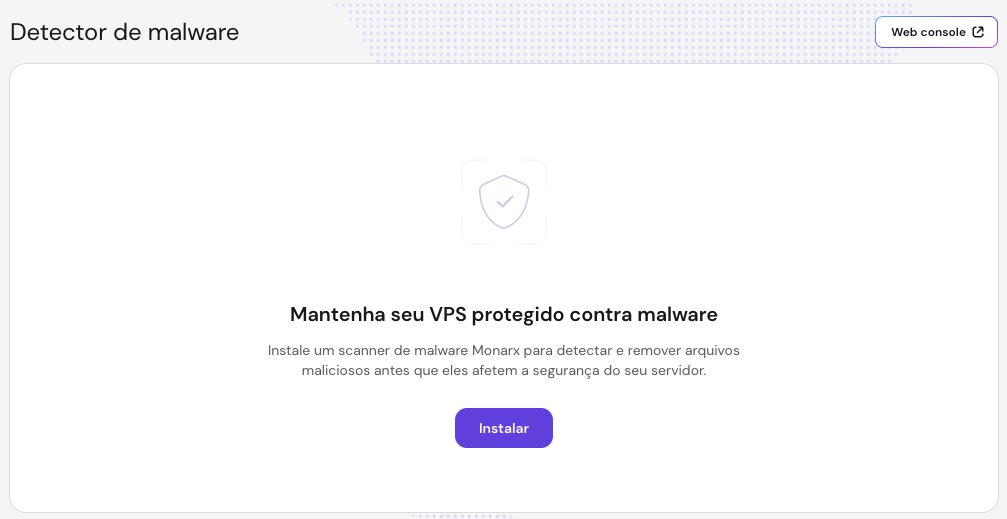
Você pode ativar os dois recursos no menu Segurança do painel VPS da Hostinger.
Execute atualizações graduais e reversões
O Kubernetes se destaca por sua estratégia de atualização gradual, que permite substituir os contêineres antigos por contêineres de versões mais recentes, aos poucos.
Essa abordagem garante transições sem interrupções e implantações sem tempo de inatividade, mantendo o serviço disponível e oferecendo uma experiência de uso consistente mesmo durante atualizações importantes das aplicações.
Use o Minikube para desenvolvimento e testes locais
Se preferir desenvolver suas aplicações localmente antes de implantá-las no servidor, considere usar o Minikube. Essa ferramenta permite configurar clusters Kubernetes com um único nó no próprio computador, sendo ideal para desenvolver, testar e aprender.
Siga estas etapas para instalar o Minikube em uma máquina baseada no Debian:
- Baixe a versão mais recente do binário do Minikube:
curl -LO https://storage.googleapis.com/minikube/releases/latest/minikube_latest_amd64.deb
- Instale o Minikube usando o pacote Debian:
sudo dpkg -i minikube_latest_amd64.deb
- Inicie o Minikube no computador:
minikube start
- Crie um Deployment de exemplo com o kubectl:
kubectl create deployment hello-minikube --image=kicbase/echo-server:1.0
- Exponha o Deployment na porta 8080, criando um Service:
kubectl expose deployment hello-minikube --type=NodePort --port=8080
- Inicie o serviço:
kubectl get services hello-minikube
minikube service hello-minikube
Agora, você pode acessar a aplicação digitando http://localhost:8080/ no navegador.
Como solucionar problemas comuns do Kubernetes
Nesta seção, vamos apresentar alguns problemas frequentes no Kubernetes e mostrar como resolvê-los.
Falhas em pods
As falhas em pods ocorrem quando eles não funcionam como esperado, comprometendo a disponibilidade e o desempenho das aplicações. Entre as causas mais comuns estão:
- Limitações de recursos. A falta de CPU, memória ou outros recursos no nó pode causar falhas nos pods devido ao esgotamento dos recursos disponíveis.
- Erros de configuração. Informar um nome de imagem incorreto ou montar os volumes errados são exemplos de problemas que podem causar falhas.
- Problemas com imagens. Dependências ausentes ou falhas ao baixar imagens podem impedir que os pods sejam executados corretamente.
Para identificar e resolver essas falhas, siga estas etapas:
- Execute o comando kubectl describe pod [pod_name] para obter informações detalhadas sobre o estado do pod, incluindo eventos, logs e configurações. Procure mensagens de erro que possam indicar a causa do problema.
- Confira as solicitações e os limites de recursos definidos na configuração do pod para garantir que sejam compatíveis com os recursos disponíveis no nó.
- Execute kubectl logs [pod_name] para analisar os logs dos contêineres do pod. Eles costumam trazer informações úteis sobre erros e problemas de funcionamento.
- Verifique se as referências às imagens, variáveis de ambiente, montagens de volumes e demais configurações do pod estão corretas.
- Resolva possíveis problemas de rede que estejam afetando o pod, como erros na configuração de DNS ou falhas de conectividade.
- Se o problema estiver no próprio nó, corrija a falha ou permita que o Kubernetes reagende o pod em um nó que esteja funcionando corretamente.
Problemas de rede
Falhas na rede de um cluster Kubernetes podem interromper a comunicação entre pods e serviços, comprometendo o funcionamento das aplicações. Os problemas mais comuns incluem:
- Conectividade entre serviços. Falhas na comunicação podem ocorrer devido a definições incorretas de Services, políticas de rede inadequadas ou problemas na infraestrutura de rede.
- Resolução de DNS. Problemas com o DNS podem prejudicar a descoberta de serviços e a comunicação entre pods, que frequentemente dependem desse sistema para localizar uns aos outros.
- Particionamento de rede. Em sistemas distribuídos, interrupções na comunicação podem isolar nós, causando inconsistências nos dados e falhas nos serviços.
Para solucionar problemas de rede, siga estas etapas:
- Confirme se os nomes e as portas dos serviços estão configurados corretamente. Use kubectl get services para consultar os detalhes dos Services.
- Verifique se as políticas de rede controlam corretamente o tráfego entre os pods. Elas devem permitir ou bloquear as conexões conforme as necessidades do ambiente.
- Confira as configurações de DNS do Kubernetes e do cluster. Use ferramentas como nslookup ou dig para testar a resolução de DNS dentro do cluster.
- Se estiver usando plugins de rede como Calico ou Flannel, analise suas configurações e seus logs para identificar possíveis problemas.
- Utilize o kube-proxy para gerenciar com eficiência a comunicação de rede entre Services e pods.
- Reforce a segurança implementando políticas de rede que restrinjam o tráfego. Essas políticas ajudam a proteger o cluster contra acessos não autorizados e conexões indesejadas.
Desafios do armazenamento persistente
Gerenciar o armazenamento persistente no Kubernetes é essencial para executar aplicações que mantêm estado. Quando esse gerenciamento é feito de maneira inadequada, podem ocorrer perda de dados, interrupções nas aplicações e queda de desempenho.
Entre os problemas mais comuns estão:
- Alocação de recursos. Subestimar a necessidade de armazenamento pode causar perda de dados, enquanto provisionar recursos em excesso gera gastos desnecessários.
- Incompatibilidade entre volumes persistentes (PV) e classes de armazenamento. Configurações incorretas de PVs e classes de armazenamento podem causar problemas de compatibilidade, dificultando a vinculação do armazenamento adequado aos pods.
- Perda de dados. Pode ocorrer por diversos motivos, incluindo falhas ou exclusões de pods e problemas de hardware.
Para resolver esses problemas de armazenamento persistente, siga estas etapas:
- Avalie regularmente as necessidades de armazenamento da aplicação e ajuste as solicitações e os limites de recursos conforme necessário. Use métricas e ferramentas de monitoramento para identificar recursos provisionados em quantidade insuficiente ou excessiva.
- Confirme se os PVs e as classes de armazenamento são compatíveis. Revise as configurações das classes de armazenamento para verificar se atendem aos requisitos desejados, como desempenho e modos de acesso.
- Considere opções de recuperação de dados, como snapshots, para restaurar informações perdidas ou corrompidas. Avalie também soluções de backup que se integrem bem ao seu provedor de armazenamento para facilitar a recuperação dos dados.
- Automatize os backups para garantir a proteção regular e consistente dos dados. Para isso, utilize soluções de backup automatizadas ou scripts executados em intervalos programados.
- Escolha soluções de armazenamento que possam ser expandidas rapidamente conforme a demanda cresce. Implemente sistemas capazes de aumentar dinamicamente a capacidade de armazenamento à medida que as aplicações em contêineres precisarem de mais espaço.
Escalonamento e desempenho do cluster
A escalabilidade é um dos principais recursos do Kubernetes, pois permite que as aplicações se adaptem a diferentes cargas de trabalho. No entanto, conforme as aplicações crescem, podem surgir dificuldades de escalonamento e gargalos de desempenho, como:
- Disputa por recursos. Quando vários pods competem por CPU e memória, o desempenho pode cair, fazendo com que os pods com recursos limitados não funcionem adequadamente.
- Congestionamento da rede. O aumento do tráfego pode saturar a largura de banda disponível, provocando atrasos na comunicação e queda de desempenho.
- Gerenciamento ineficiente de recursos. Configurar solicitações e limites de recursos de maneira inadequada pode causar desperdício.
Confira algumas estratégias para otimizar o desempenho e o escalonamento:
- Revise regularmente as solicitações e os limites de recursos dos pods. Ajuste esses valores de acordo com as necessidades das aplicações e a disponibilidade de recursos.
- Utilize o HorizontalPodAutoscaler (HPA) para ajustar dinamicamente a quantidade de pods conforme o consumo de recursos ou métricas personalizadas. Assim, as aplicações conseguem lidar automaticamente com picos de tráfego, sem intervenção manual.
- Monitore o tráfego de rede e aplique políticas para controlar seu fluxo. Considere utilizar interfaces avançadas de rede para contêineres (CNI) e plugins para melhorar o desempenho da rede.
- Utilize uma ferramenta de escalonamento automático de nós, como o Cluster Autoscaler, para ajustar a quantidade de nós conforme a demanda por recursos, melhorando a capacidade de resposta às mudanças na carga de trabalho.
- Revise e otimize o código das aplicações em contêineres para garantir o uso eficiente dos recursos. Siga as boas práticas de orquestração de contêineres para melhorar o desempenho.
- Remova periodicamente imagens Docker que não estão sendo usadas, além de contêineres, serviços e volumes desnecessários, para liberar recursos. Use comandos como docker system prune, para recursos do Docker, e kubectl delete, para recursos do Kubernetes, mantendo o ambiente organizado.
Conclusão
O Kubernetes é uma ferramenta que simplifica o gerenciamento e a implantação de aplicações, permitindo que funcionem de maneira estável em servidores locais e na nuvem.
Neste tutorial de Kubernetes para iniciantes, você conheceu seus principais componentes e recursos, configurou um ambiente em cluster e implantou sua primeira aplicação usando a plataforma.
Ao seguir as boas práticas e resolver problemas de forma proativa, você pode aproveitar ao máximo os recursos desse sistema de código aberto para atender às suas necessidades de gerenciamento de contêineres.
Perguntas frequentes (FAQ) sobre Kubernetes
Confira as respostas para algumas das dúvidas mais comuns sobre o Kubernetes.
Para que serve o Kubernetes?
O Kubernetes é usado principalmente para orquestrar contêineres. Ele automatiza a implantação, o escalonamento e o gerenciamento de aplicações em contêineres, garantindo o uso eficiente dos recursos, maior escalabilidade e um gerenciamento mais simples do ciclo de vida das aplicações em ambientes nativos da nuvem.
O Kubernetes é a mesma coisa que o Docker?
Não. As duas tecnologias têm finalidades diferentes. O Docker é uma plataforma de conteinerização que empacota aplicações em contêineres. Já o Kubernetes gerencia esses contêineres em um cluster e é compatível com diferentes ambientes de execução de contêineres, incluindo o containerd.
Como começar a aprender Kubernetes?
Comece pelos conceitos básicos, consultando o tutorial e a documentação oficial do Kubernetes. Depois, configure um cluster Kubernetes, seja no seu computador ou com um provedor de nuvem.
Coloque o que aprendeu em prática implantando e gerenciando aplicações. Participe também de fóruns e comunidades online para tirar dúvidas e receber orientações.
O Kubernetes é adequado para projetos pequenos ou apenas para aplicações de grande escala?
Embora o Kubernetes ofereça recursos avançados para gerenciar aplicações complexas e de grande escala, sua configuração e manutenção contínua podem torná-lo complexo demais para projetos menores.
Nesses casos, pode valer mais a pena considerar alternativas mais simples, a menos que o projeto precise de recursos específicos do Kubernetes.
Todo o conteúdo dos tutoriais deste site segue os rigorosos padrões editoriais e valores da Hostinger.
Faradilla, mais conhecida como Ninda, tem 10 anos de experiência como linguista e 5 anos como Especialista em Marketing de Conteúdo na Hostinger. Ela gosta de acompanhar as tendências em tecnologia e de ajudar as pessoas a resolver seus problemas. No tempo livre, Ninda gosta de estudar idiomas e ciências da vida, além de assistir a vídeos de animais. Conecte-se com ela no LinkedIn.