Comment les sites web sont piratés en 2026 et comment les protéger efficacement
Aug 13, 2026
/
By Océane K.
/
12 minutes de lecture
Comprendre comment les sites web sont piratés est essentiel pour toute personne qui gère ou utilise une plateforme en ligne. Cet article explique clairement les principales méthodes utilisées par les pirates informatiques pour compromettre un site web et présente des conseils pratiques pour prévenir ces failles de sécurité.
En vous familiarisant avec ces vulnérabilités courantes et en mettant en œuvre les mesures de protection présentées dans cet article, vous pourrez réduire considérablement le risque que votre site soit victime d’une cyberattaque.
Pourquoi les sites web sont-ils piratés ?
Les pirates informatiques agissent pour différentes raisons, chacune représentant un risque particulier pour les propriétaires de sites web.
La valeur des données
Les données privées, telles que les informations financières, les identifiants de connexion et toute autre donnée sensible stockée sur les serveurs web, représentent une cible de choix pour les cybercriminels.
Une fois dérobées, ces informations confidentielles peuvent être revendues sur le dark web, utilisées pour des usurpations d’identité ou servir au chantage.
La taille d’un site web ne réduit en rien la valeur de ses données confidentielles. Tout site qui stocke des informations privées est susceptible d’attirer l’attention de pirates.
Le gain financier
Le profit financier constitue également une motivation importante. Les pirates peuvent déployer un rançongiciel (ransomware) afin de bloquer l’accès au site et exiger une rançon pour le restaurer.
Une autre méthode, plus discrète, consiste à infiltrer le système afin de détourner des fonds en interceptant les transactions financières entre votre entreprise et vos clients.
Des motivations politiques ou idéologiques
Certains pirates cherchent avant tout à défendre une cause ou à faire passer un message en perturbant les activités d’organismes gouvernementaux ou d’entreprises.
Ces cybercriminels, souvent appelés hacktivistes, ne recherchent pas forcément un bénéfice personnel, mais leurs actions peuvent entraîner des dommages considérables ainsi qu’une perte de confiance du public envers les organisations ciblées.
Comment les sites web sont-ils piratés ?
Explorons les techniques de piratage les plus courantes pour compromettre un site web.
Logiciels malveillants (malwares) et portes dérobées (backdoors)
Un malware est un logiciel malveillant qui s’infiltre dans les sites web et les systèmes informatiques, généralement en exploitant des failles de sécurité telles que :
- des logiciels obsolètes ;
- des pratiques de développement peu sécurisées ;
- des intégrations de services tiers vulnérables.
Une fois installé, il peut provoquer des interruptions fréquentes du site ainsi que des violations de sécurité.
Une porte dérobée (backdoor) est une vulnérabilité permettant à un attaquant d’accéder illégalement à votre site web. Elle peut résulter d’une erreur de programmation ou d’une infection par un malware, permettant aux pirates de contourner les mécanismes d’authentification et de prendre le contrôle du site.
Analyser régulièrement votre site à la recherche de logiciels malveillants constitue une pratique de sécurité essentielle. Les analyses doivent être approfondies, fréquentes et réalisées avec des outils de sécurité fiables et régulièrement mis à jour afin de détecter les menaces les plus récentes.
Voici quelques outils reconnus de détection de malwares :
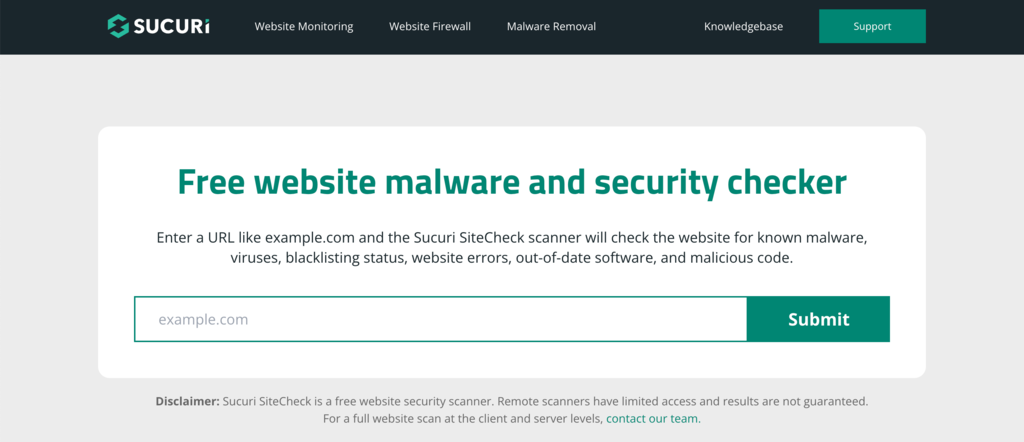
- Sucuri SiteCheck : scanner de sites web gratuit capable de détecter différents types de malwares et de problèmes de sécurité. Des fonctionnalités payantes sont également proposées, comme la suppression des portes dérobées et la protection par pare-feu.
- Wordfence Security : extension de sécurité pour WordPress intégrant un pare-feu applicatif (endpoint firewall) et un scanner de logiciels malveillants.

- SiteGuarding : solution antivirus et anti-malware pour sites web capable de détecter les logiciels malveillants connus, les erreurs du site, les logiciels obsolètes ainsi que d’autres vulnérabilités.

Injection SQL (SQL Injection)
Une injection SQL (SQLi) est une cyberattaque consistant à insérer du code malveillant dans la base de données d’un site web afin de modifier ou voler des informations confidentielles.
L’attaquant exploite généralement les champs de saisie, comme les formulaires de connexion ou les barres de recherche, pour envoyer des commandes SQL à la base de données et l’amener à exécuter une action non autorisée, par exemple accorder un accès direct au système.
Par exemple, au lieu de saisir un nom d’utilisateur, un pirate peut entrer un code SQL tel que ' OR 1=1 -- afin de contourner les conditions de validation et d’être authentifié comme utilisateur légitime.
La prévention des injections SQL repose principalement sur :
- la validation rigoureuse de toutes les données saisies par les utilisateurs ;
- leur nettoyage (sanitization) afin que seules des données légitimes soient traitées.
Il est également fortement recommandé d’utiliser des requêtes paramétrées, dans lesquelles les instructions SQL sont définies séparément des données utilisateur. Les entrées sont alors interprétées uniquement comme des données et non comme du code exécutable, ce qui neutralise efficacement les attaques par injection SQL.
Ingénierie sociale
L’ingénierie sociale est une technique de manipulation psychologique par laquelle des attaquants exploitent les faiblesses du comportement humain afin d’amener leurs victimes à installer des logiciels malveillants sur leur ordinateur, à importer des fichiers infectés sur leur réseau interne, à divulguer leurs identifiants de connexion ou même à leur accorder un accès direct à des zones restreintes.
Voici quelques-unes des attaques d’ingénierie sociale les plus courantes :
- Pretexting (prétexte frauduleux) : les attaquants usurpent une fausse identité, en se faisant par exemple passer pour un technicien du support informatique ou une autorité reconnue, afin de gagner la confiance de leur victime et d’obtenir des informations personnelles ou un accès à des systèmes protégés.
- Baiting (appât) : les pirates laissent volontairement des éléments attractifs, comme des clés USB dans des lieux publics ou des liens malveillants sur les réseaux sociaux, afin d’inciter les personnes curieuses à interagir avec eux.
- Quid pro quo : les cybercriminels proposent un avantage, tel qu’un cadeau ou un service, en échange d’informations personnelles ou d’un accès à une zone sécurisée.
- Phishing (hameçonnage) : les pirates créent des e-mails frauduleux qui redirigent les utilisateurs vers des sites web malveillants imitant des services légitimes, comme une banque ou un organisme financier, afin de leur soutirer leurs identifiants de connexion ou d’autres données sensibles.
Cross-Site Scripting (XSS)
Le Cross-Site Scripting (XSS) est une vulnérabilité de sécurité qui permet à des attaquants d’injecter des scripts malveillants dans des pages web. Ceux-ci peuvent ensuite voler des données utilisateur, défigurer un site web ou rediriger les visiteurs vers des sites malveillants.
Les attaques XSS peuvent prendre différentes formes et exploitent souvent les contenus générés par les utilisateurs.
Les principaux types sont :
- XSS réfléchi (Reflected XSS) : le script malveillant est renvoyé vers le navigateur de la victime via une URL, un message d’erreur ou un autre contenu dynamique.
- XSS stocké (Stored XSS) : le script est enregistré dans la base de données du site puis exécuté chaque fois que la page concernée est consultée.
- XSS basé sur le DOM (DOM-based XSS) : l’attaquant injecte directement un script dans le Document Object Model (DOM) de la page en exploitant des failles présentes dans les bibliothèques ou frameworks JavaScript.
Pour se protéger efficacement contre les attaques XSS, les développeurs et administrateurs de sites web doivent mettre en œuvre plusieurs mesures de sécurité.
Les principales sont les suivantes :
- Nettoyage et validation des données d’entrée : valider et nettoyer correctement toutes les données fournies par les utilisateurs avant qu’elles ne soient affichées ou traitées. Cela consiste notamment à supprimer ou à échapper les caractères et le code susceptibles d’être injectés dans la page web.
- Content Security Policy (CSP) : mettre en place une politique de sécurité du contenu afin de définir quelles sources sont autorisées à exécuter des scripts sur votre site. Cette mesure limite considérablement les risques d’injection et d’exécution de scripts malveillants.
- Audits de sécurité réguliers : effectuer régulièrement des audits du code du site afin d’identifier et de corriger les vulnérabilités XSS potentielles.
Attaques par force brute
Les attaques par force brute consistent à tester systématiquement toutes les combinaisons possibles afin de découvrir un mot de passe ou de déchiffrer des données protégées. Les attaquants utilisent des outils automatisés capables de générer un très grand nombre de combinaisons de mots de passe jusqu’à trouver la bonne.
L’utilisation de mots de passe forts et uniques constitue l’une des protections les plus efficaces contre ce type d’attaque. Évitez notamment les mots de passe faciles à deviner, comme :
- une date de naissance ;
- un prénom ;
- un mot courant.
Une autre mesure consiste à mettre en place une politique de verrouillage des comptes, qui bloque temporairement un utilisateur après un certain nombre de tentatives de connexion infructueuses.
Comment empêcher le piratage d’un site web
Découvrons maintenant plusieurs mesures concrètes que vous pouvez mettre en place pour protéger efficacement votre site web.
1. Choisir un hébergeur web sécurisé
Le choix d’un hébergeur sécurisé constitue votre première ligne de défense contre le piratage. Un hébergeur fiable stocke et protège les données de votre site face à de nombreuses menaces en ligne.
Hébergement web sécurisé avec Hostinger
En matière d’hébergement sécurisé, Hostinger constitue une très bonne solution. En plus de garantir une disponibilité de 99,9 % et d’excellentes performances, nos packs appliquent les meilleures pratiques de sécurité de l’hébergement web afin d’offrir un environnement de développement fiable.
Principales fonctionnalités de sécurité proposées par Hostinger
- Protection avancée contre les attaques DDoS : notre infrastructure d’hébergement est protégée par des mécanismes avancés de protection contre les attaques DDoS afin de préserver votre site des interruptions de service provoquées par ce type d’attaque.
- Surveillance continue : l’équipe de sécurité de Hostinger surveille en permanence nos systèmes afin de détecter les comportements inhabituels et de traiter rapidement les menaces potentielles.
- Messagerie sécurisée : notre service d’hébergement email professionnel intègre des filtres anti-spam et des outils d’analyse des logiciels malveillants afin de protéger les utilisateurs contre les tentatives d’hameçonnage.
- Sauvegardes automatiques : tous nos packs d’hébergement incluent une solution de sauvegarde automatique du site web afin de réduire les conséquences d’une perte de données ou d’une faille de sécurité.
- Certificats SSL gratuits : les packs Hostinger incluent un nombre illimité de certificats SSL gratuits, garantissant le chiffrement des communications entre votre site web et ses visiteurs.
- Pare-feu d’application (WAF) : nos packs comprennent un Web Application Firewall (WAF) performant qui filtre le trafic HTTP vers votre site. Il contribue à prévenir les violations de données en bloquant diverses attaques ciblant la couche applicative, notamment les injections SQL et les attaques de type Cross-Site Scripting (XSS).
- Authentification à deux facteurs (2FA) : avec Hostinger, vous pouvez activer l’authentification à deux facteurs afin d’ajouter une mesure de sécurité supplémentaire qui protège votre compte contre des attaques telles que le hameçonnage et les attaques par force brute.
- Intégration de ModSecurity : ModSecurity, un système open source de détection et de prévention des intrusions, est intégré aux serveurs Hostinger afin de filtrer le trafic entrant et de bloquer notamment les tentatives d’injection SQL.
2. Utiliser des mots de passe forts et uniques
Un mot de passe fort et unique constitue votre première ligne de défense contre les intrusions.
Voici quelques conseils pour créer et gérer des mots de passe sécurisés :
- Misez sur la complexité : combinez des lettres majuscules et minuscules, des chiffres et des caractères spéciaux afin de créer un mot de passe difficile à deviner.
- Utilisez un mot de passe différent pour chaque compte : ainsi, si l’un de vos comptes est compromis, les autres resteront protégés.
Nous vous recommandons également d’utiliser un gestionnaire de mots de passe pour générer et stocker en toute sécurité des mots de passe complexes.
Voici quelques gestionnaires de mots de passe fiables :
- LastPass : propose une interface intuitive ainsi que de nombreuses fonctionnalités, notamment le partage sécurisé de mots de passe et l’accès d’urgence. Des offres gratuites et payantes sont disponibles.
- 1Password : offre des mesures de sécurité avancées et une interface intuitive. Il comprend également une fonctionnalité d’audit de sécurité permettant d’identifier et de corriger les mots de passe faibles.
- Dashlane : permet de gérer facilement et en toute sécurité vos mots de passe et vos informations personnelles. Les offres Premium incluent également un VPN afin de renforcer votre confidentialité et votre sécurité en ligne.
Mettre régulièrement à jour ses mots de passe est essentiel. En les modifiant, vous réduisez les risques qu’un attaquant parvienne à les deviner ou à les compromettre lors d’une attaque par force brute.
3. Apprendre à reconnaître les attaques d’ingénierie sociale
Les attaques d’ingénierie sociale exploitent la psychologie humaine plutôt que des vulnérabilités logicielles. La sensibilisation et la vigilance restent donc les meilleures protections.
Voici quelques bonnes pratiques :
- Vérifiez les coordonnées de l’expéditeur : examinez attentivement l’adresse email et le site web de l’expéditeur afin de repérer les incohérences ou les fautes d’orthographe. Avant de cliquer sur un lien, survolez-le pour vérifier sa destination réelle.
- Évitez les liens et périphériques inconnus : ne branchez jamais de clés USB dont vous ne connaissez pas l’origine et n’ouvrez pas de liens ou de pièces jointes provenant de sources inconnues.
- Activez l’authentification à deux facteurs (2FA) : elle ajoute une étape de vérification supplémentaire. Ainsi, même si un pirate obtient vos identifiants, il ne pourra pas accéder à votre compte.
- Tenez-vous informé(e) : les cybercriminels développent constamment de nouvelles techniques d’attaque. Suivre les dernières tendances en matière de cybersécurité vous aidera à les identifier plus facilement.
- Installez un logiciel de sécurité : utilisez une solution de sécurité fiable offrant une protection en temps réel contre les tentatives de hameçonnage. Certaines proposent également des alertes lorsqu’un site web est jugé suspect.
4. Mettre régulièrement vos logiciels à jour
Les mises à jour logicielles jouent un rôle essentiel dans la sécurité d’un site web. Elles intègrent souvent des correctifs pour des vulnérabilités découvertes depuis la version précédente.
Il est donc indispensable de maintenir à jour tous les composants de votre site web, notamment :
- le système de gestion de contenu (CMS) ;
- les extensions ;
- les thèmes.
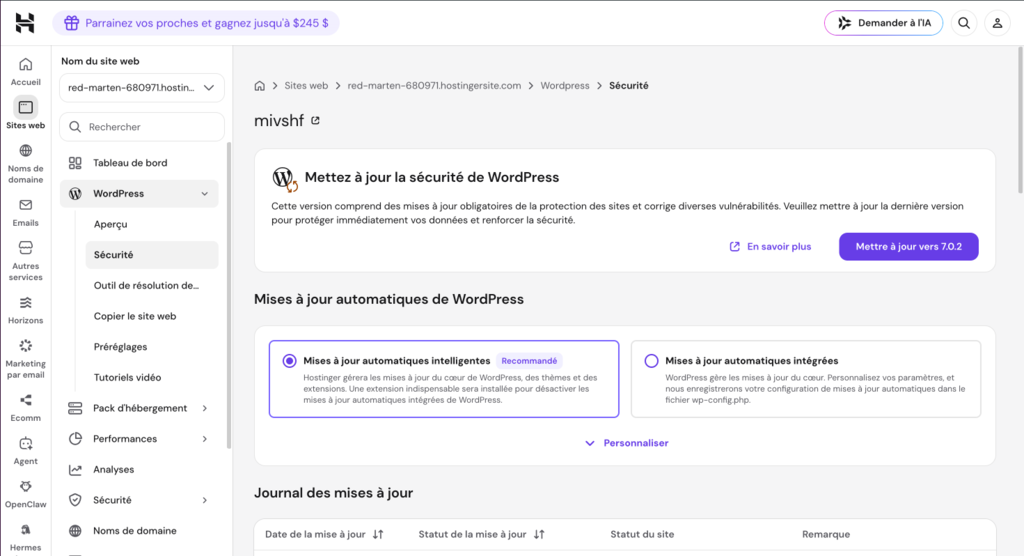
Le hPanel de Hostinger simplifie cette tâche grâce à une interface centralisée qui permet aux propriétaires de sites de suivre facilement les mises à jour disponibles, de les installer rapidement et de corriger les vulnérabilités détectées.
5. Configurer un pare-feu et des extensions de sécurité
Les pare-feu et les extensions de sécurité constituent la première ligne de défense d’un site web contre de nombreuses menaces.
Ils surveillent et filtrent le trafic entrant, bloquent les requêtes malveillantes et créent une barrière de protection qui complique considérablement les tentatives de piratage.
Pour les sites WordPress, des extensions de sécurité populaires comme Wordfence et Sucuri Security permettent de renforcer efficacement la sécurité. Ces solutions offrent notamment :
- Détection des menaces en temps réel : identifie rapidement les comportements suspects.
- Analyse continue des logiciels malveillants : recherche régulièrement les infections potentielles.
- Application de politiques de mots de passe robustes : aide les utilisateurs à adopter des mots de passe plus sécurisés.
- Pare-feu intégré : bloque de nombreuses attaques avant qu’elles n’atteignent votre site.
6. Utiliser le chiffrement SSL/TLS
Le chiffrement SSL/TLS est une mesure de sécurité indispensable qui protège les échanges de données entre le navigateur des visiteurs et le serveur web. Il est particulièrement important pour les sites qui traitent des informations sensibles, telles que :
- les données personnelles ;
- les identifiants de connexion ;
- les informations de carte bancaire.
Le chiffrement SSL/TLS améliore également la visibilité et la crédibilité d’un site web, car les moteurs de recherche comme Google privilégient généralement les connexions sécurisées dans leurs résultats.
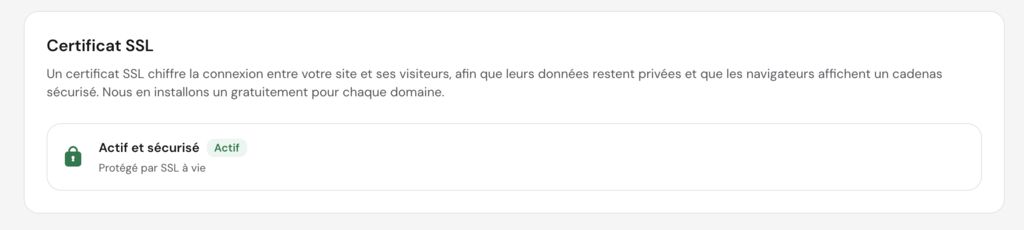
Notre hPanel vous permet d’installer un certificat SSL en un clic et sans frais.
7. Effectuer des sauvegardes régulières
Les sauvegardes régulières constituent un élément essentiel de la sécurité d’un site web. Elles servent de filet de sécurité et permettent de restaurer votre site dans un état antérieur en cas de perte de données, de piratage ou de suppression accidentelle.
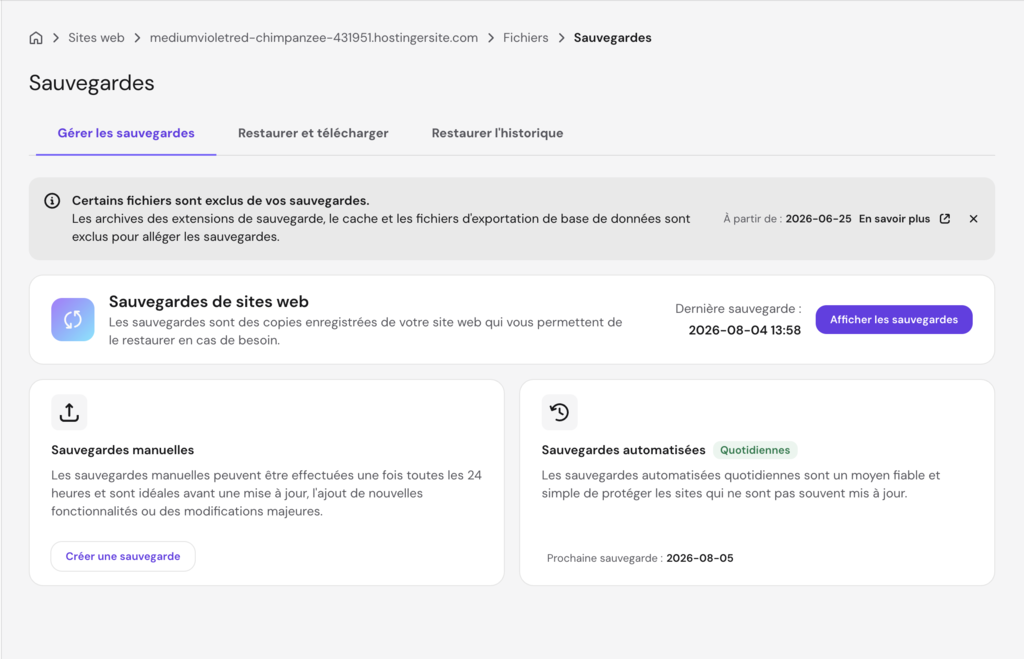
Le control panel de votre hébergeur permet généralement de configurer facilement des sauvegardes automatiques. Chez Hostinger, vous pouvez choisir la fréquence des sauvegardes automatiques (quotidienne, hebdomadaire ou personnalisée).
Vos données sont ainsi sauvegardées régulièrement, sans intervention manuelle.
8. Configurer les droits d’accès et les autorisations des utilisateurs
Contrôler les personnes qui ont accès à l’administration de votre site web est essentiel pour garantir sa sécurité. En limitant les autorisations des utilisateurs, vous réduisez le risque de modifications non autorisées pouvant créer des failles de sécurité ou entraîner des violations de données.
Voici quelques bonnes pratiques pour gérer efficacement les rôles et les autorisations :
- Évaluez les rôles des utilisateurs : identifiez les personnes qui ont réellement besoin d’accéder à votre site et déterminez le niveau d’autorisation nécessaire à leurs missions.
- Attribuez les autorisations appropriées : une fois les rôles définis, accordez uniquement les privilèges indispensables. Par exemple, un rédacteur de contenu peut avoir besoin d’accéder au CMS sans pour autant disposer d’un accès aux paramètres du serveur.
- Vérifiez régulièrement les accès : examinez périodiquement les rôles et les autorisations, notamment après un changement de poste ou de responsabilités. Cela permet également de repérer d’éventuels comptes administrateurs suspects, qui peuvent être le signe d’un site WordPress compromis.
Hostinger simplifie la gestion des accès grâce à Secure Access Manager (SAM), qui permet d’attribuer des niveaux d’autorisation précis aux membres de votre équipe. SAM contribue à protéger votre site contre les menaces internes tout en facilitant l’administration des accès.
9. Se tenir informé des menaces liées à la sécurité des sites web
Suivre l’évolution des menaces de sécurité permet aux propriétaires de sites web de mieux anticiper et contrer les cyberattaques.
Pour maintenir un bon niveau de vigilance, pensez à :
- Consulter régulièrement des blogs spécialisés : suivez les publications de référence afin de rester informé(e) des nouvelles vulnérabilités et des méthodes de protection.
- Vous abonner à des newsletters fiables : recevez des conseils sur les bonnes pratiques en cybersécurité ainsi que les dernières actualités du secteur.
- Participer aux communautés spécialisées : échangez sur des forums tels que les communautés Cybersécurité de Reddit ou Stack Exchange afin d’obtenir des conseils et des retours d’expérience d’experts.
- Assister à des webinaires et des ateliers : développez vos connaissances sur les menaces actuelles et les nouvelles tendances en matière de cybersécurité grâce aux interventions de professionnels.
- Configurer des alertes : utilisez des services comme Google Alerts ou des plateformes spécialisées en cybersécurité afin d’être averti(e) des nouvelles menaces susceptibles d’affecter votre site web.
Lectures recommandées
Assurez la maintenance de votre site web grâce à ces tutoriels :
Conclusion
La sécurité d’un site web est un aspect fondamental de la gestion de votre présence en ligne. Les pirates informatiques utilisent de nombreuses techniques pour exploiter les vulnérabilités des sites web, allant de l’installation de logiciels malveillants aux attaques par force brute.
Comprendre ces méthodes constitue la première étape pour identifier et limiter les risques liés à la cybersécurité afin de protéger efficacement votre site.
Voici un récapitulatif des mesures les plus importantes que tout propriétaire de site web devrait mettre en œuvre :
- Choisissez un hébergeur web sécurisé : assurez-vous de bénéficier d’une protection fiable dès la base de votre infrastructure.
- Mettez régulièrement à jour vos logiciels et vos extensions : corrigez rapidement les failles de sécurité connues.
- Utilisez des mots de passe forts et renouvelez-les régulièrement : réduisez les risques d’accès non autorisés.
- Installez un certificat SSL : chiffrez les échanges de données et renforcez la confiance de vos visiteurs.
- Effectuez des sauvegardes régulières : assurez-vous de pouvoir restaurer rapidement votre site en cas d’incident.
Il est important de garder à l’esprit que la sécurité n’est pas une opération ponctuelle, mais un processus continu.
Même en appliquant toutes ces bonnes pratiques, il est impossible de garantir une protection absolue contre toutes les attaques. En revanche, elles permettent de réduire considérablement les risques et de mieux réagir en cas d’incident de sécurité.
Restez vigilant(e) et protégez durablement votre site web !
FAQ : Comment les sites web sont-ils piratés ?
Répondons à quelques questions fréquemment posées sur le piratage des sites web.
Quels sont les sites web les plus souvent piratés ?
Les sites utilisant des logiciels obsolètes, des mots de passe faibles ou des mesures de sécurité insuffisantes sont les plus fréquemment ciblés. Les pirates recherchent en priorité les sites contenant des données personnelles ou financières de valeur, mais ils compromettent également des sites afin de les utiliser comme point de départ pour d’autres attaques.
Comment savoir si mon site web a été piraté ?
Plusieurs signes peuvent indiquer qu’un site a été compromis :
Modifications inattendues : le contenu ou le design de votre site change sans votre intervention.
Comptes administrateurs inconnus : de nouveaux comptes disposant de privilèges élevés apparaissent.
Baisse soudaine du trafic : une diminution importante du nombre de visiteurs peut être liée à un problème de sécurité.
Alertes des outils de sécurité : vos solutions de surveillance détectent une activité suspecte.
Redirections ou fenêtres contextuelles inhabituelles : les visiteurs sont redirigés vers d’autres sites ou voient apparaître des pop-ups suspects.
Que se passe-t-il lorsqu’un site web est piraté ?
Lorsqu’un site web est compromis, il peut être utilisé pour diffuser des logiciels malveillants, lancer d’autres cyberattaques ou voler des données sensibles.
Sa réputation peut également être fortement affectée. Les moteurs de recherche peuvent l’ajouter à leurs listes noires, ce qui entraîne une baisse importante de visibilité, ainsi que des pertes financières et de données, tant pour le propriétaire du site que pour ses utilisateurs.
Tout le contenu des tutoriels de ce site est soumis aux normes éditoriales et aux valeurs rigoureuses de Hostinger.

Océane est copywriter et rédactrice SEO chez Hostinger. Spécialisée dans la création de contenus optimisés pour le référencement naturel, elle aide les entrepreneurs, créateurs de sites web et PME à développer leur visibilité en ligne grâce à des contenus clairs, utiles et orientés résultats. Passionnée par le marketing digital et la stratégie de contenu, elle s'attache à rendre des sujets parfois techniques accessibles à tous. Son objectif : créer des ressources pratiques qui permettent à chacun de réussir ses projets sur le web.

Commentaires
0 responses